

IT-Pflichten und Haftung für Geschäftsführer
Umfassender Ratgeber zu NIS-2, DORA, KRITIS und Cybersecurity-Compliance
Geschäftsführer-Haftung: Warum IT heute Chefsache ist
Angesichts der immer komplexeren Bedrohungslage und der fortschreitenden Digitalisierung ist es für Unternehmen nicht mehr nur wichtig, eine funktionierende IT-Infrastruktur zu haben. Sie muss sicher und resilient gegenüber modernen Cyberangriffen und Störungen sein. In diesem Zusammenhang wird die IT zunehmend zur Chefsache, da Geschäftsführer und Vorstände eine direkte Verantwortung für die Sicherheit und Integrität der Unternehmensdaten tragen. Die daraus resultierende Geschäftsführer-Haftung betrifft heute nicht nur Großkonzerne, sondern auch mittelständische Unternehmen.
Durch gesetzliche Vorgaben wie die NIS-2-Richtlinie und der Digital Operational Resilience Act (DORA) ist die Haftungssituation für Führungskräfte erheblich verschärft worden. Dies stellt Unternehmen vor neue Herausforderungen, die eine klare und umfassende IT-Governance erfordern. Doch wie kann eine effektive Governance-Struktur aufgebaut werden? Welche Maßnahmen sind erforderlich, um die IT-Sicherheit zu gewährleisten und Haftungsrisiken zu minimieren?
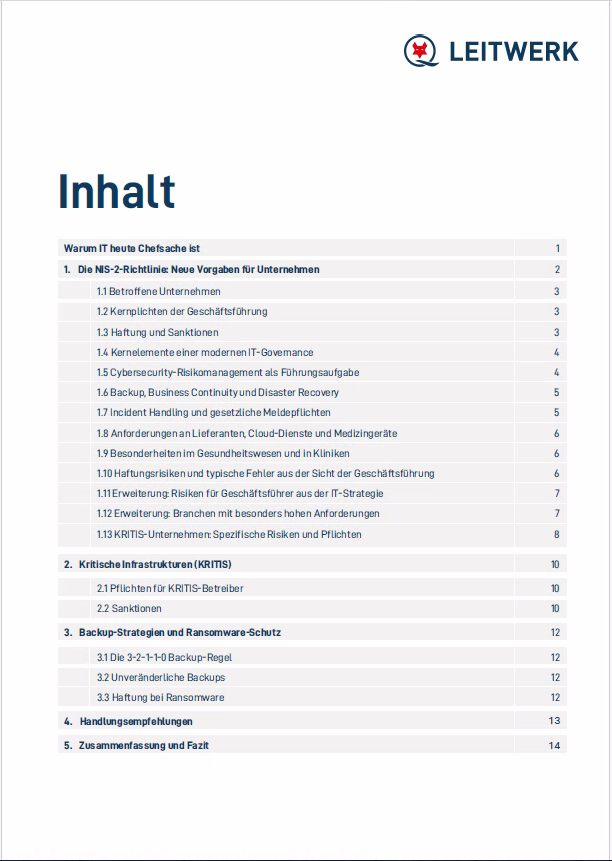
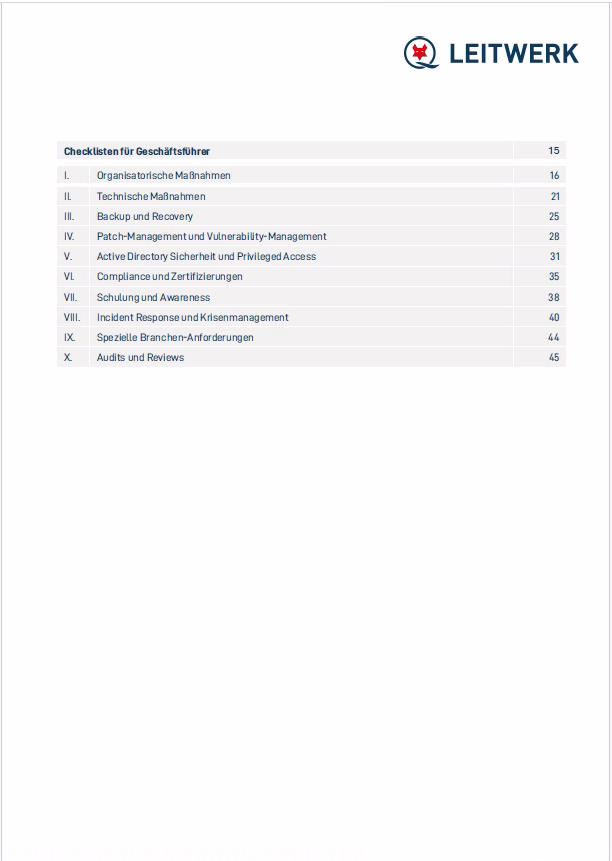
Profitieren Sie von unserem Fachwissen - in unserem ausführlichen Whitepaper erfahren Sie:
- Wie sich die Rolle der IT in Unternehmen verändert hat und warum sie heute in der Verantwortung der Geschäftsführung liegt.
- Welche regulatorischen Anforderungen Geschäftsführer und Vorstände kennen müssen, um Haftungsrisiken zu minimieren.
- Sie erhalten praxisnahe Empfehlungen für den Aufbau einer robusten IT-Governance und die Umsetzung effektiver Sicherheitsstrategien.
Fordern Sie das Whitepaper an, um tiefer in diese entscheidenden Themen einzutauchen und konkrete Handlungsempfehlungen für Ihr Unternehmen zu erhalten.
Hier Whitepaper „IT-Pflichten und Haftung für Geschäftsführer“ anfordern:
Häufig gestellte Fragen
Geschäftsführer-Haftung im IT-Kontext beschreibt die persönliche Verantwortung von Geschäftsführern für eine angemessene IT-Sicherheit und IT-Organisation. Werden gesetzliche oder organisatorische Pflichten verletzt, kann der Geschäftsführer unter bestimmten Umständen persönlich haftbar gemacht werden.
Die Geschäftsführer-Haftung greift, wenn bekannte Risiken ignoriert, gesetzliche Vorgaben nicht umgesetzt oder notwendige Schutzmaßnahmen unterlassen werden. Dazu zählen fehlende IT-Governance, unzureichende Sicherheitskonzepte oder mangelnde Kontrolle externer IT-Dienstleister.
NIS-2 und DORA verschärfen die Geschäftsführer-Haftung, da sie klare Anforderungen an IT-Sicherheit, Risikomanagement und Resilienz definieren. Geschäftsführer müssen nachweisen können, dass geeignete organisatorische und technische Maßnahmen umgesetzt und überwacht werden.
Operative Aufgaben können delegiert werden, die Verantwortung jedoch nicht vollständig. Geschäftsführer bleiben in der Pflicht, die IT-Organisation zu überwachen, Entscheidungen zu dokumentieren und regelmäßige Kontrollen durchzuführen. Eine wirksame Delegation reduziert Risiken, schließt die Geschäftsführer-Haftung aber nicht aus.
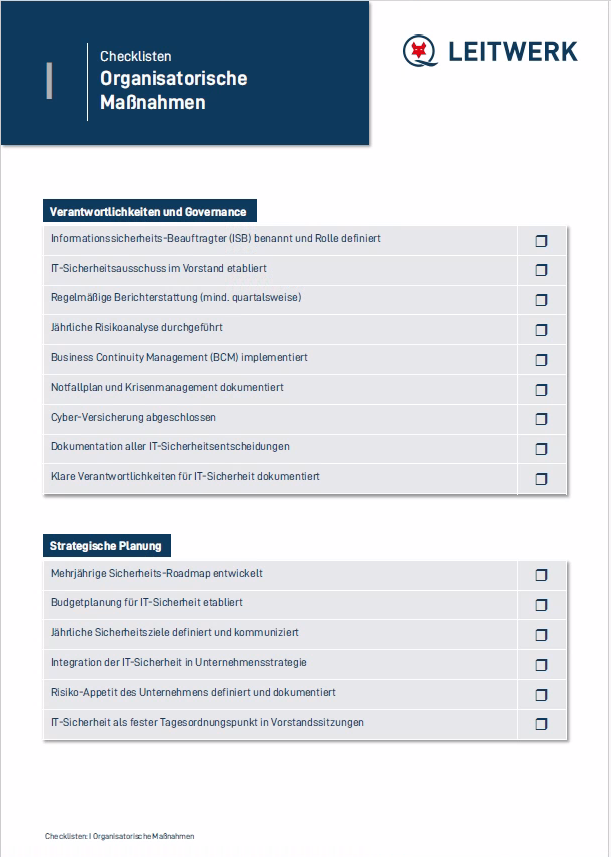
Das Risiko der Geschäftsführer-Haftung lässt sich durch klare IT-Governance-Strukturen, dokumentierte Prozesse, regelmäßige Risikoanalysen und die Umsetzung gesetzlicher Anforderungen deutlich reduzieren. Auch Schulungen, Audits und externe Expertise tragen zur Absicherung bei.
Ja. Die Geschäftsführer-Haftung betrifft nicht nur Großunternehmen, sondern ausdrücklich auch kleine und mittelständische Unternehmen. Gerade dort kann fehlende IT-Struktur oder Dokumentation zu erhöhten Haftungsrisiken führen.
Zu den zentralen Grundlagen gehören Multi-Faktor-Authentifizierung (MFA), starke Passwörter, regelmäßige Updates, Netzwerksegmentierung, Backups und klare Sicherheitsrichtlinien. Diese Basismaßnahmen reduzieren den Großteil aller Cyberrisiken. Die Grundlagen helfen Geschäftsführern, ihre IT-Pflichten zu erfüllen.
Geschäftsführer können Haftungsrisiken reduzieren, indem sie sicherstellen, dass das Unternehmen angemessene technische Schutzmaßnahmen (z. B. Backups, MFA, Patch-Management) implementiert und diese regelmäßig überwacht. Durch dokumentierte Prozesse und Schulungen der Mitarbeitenden können Geschäftsführer ihre Sorgfaltspflicht nachweisen.
Mitarbeitertrainings im Bereich Cybersicherheit sind wichtig, weil die meisten Angriffe überwiegend durch menschliche Fehler ausgelöst werden. Schulungen verbessern die Erkennung von Phishing, die Passwortsicherheit und das richtige Verhalten bei verdächtigen Vorfällen. Gleichzeitig tragen sie dazu bei, dass Geschäftsführer ihrer Sorgfaltspflicht nachkommen und Haftungsrisiken reduzieren, da gut geschulte Teams Sicherheitsvorfälle früh erkennen und vermeiden können.
Geschäftsführer sollten Systeme überwachen und Frühwarnindikatoren wie ungewöhnliche Logins, neue Benutzerkonten oder Sicherheitswarnungen ernst nehmen. Ein etabliertes Monitoring und dokumentierte Reaktionspläne helfen, rechtzeitig Maßnahmen zu ergreifen und das Risiko einer persönlichen Haftung zu verringern.


